מאמר הסבר · 2.11.2026 · שחר פיין
המייל מגוגל אמיתי. זו בדיוק הבעיה
איך נוכלים גורמים לגוגל לשלוח את ההונאה בשבילם - ולמה בדיקת השולח לא תציל אתכם הפעם
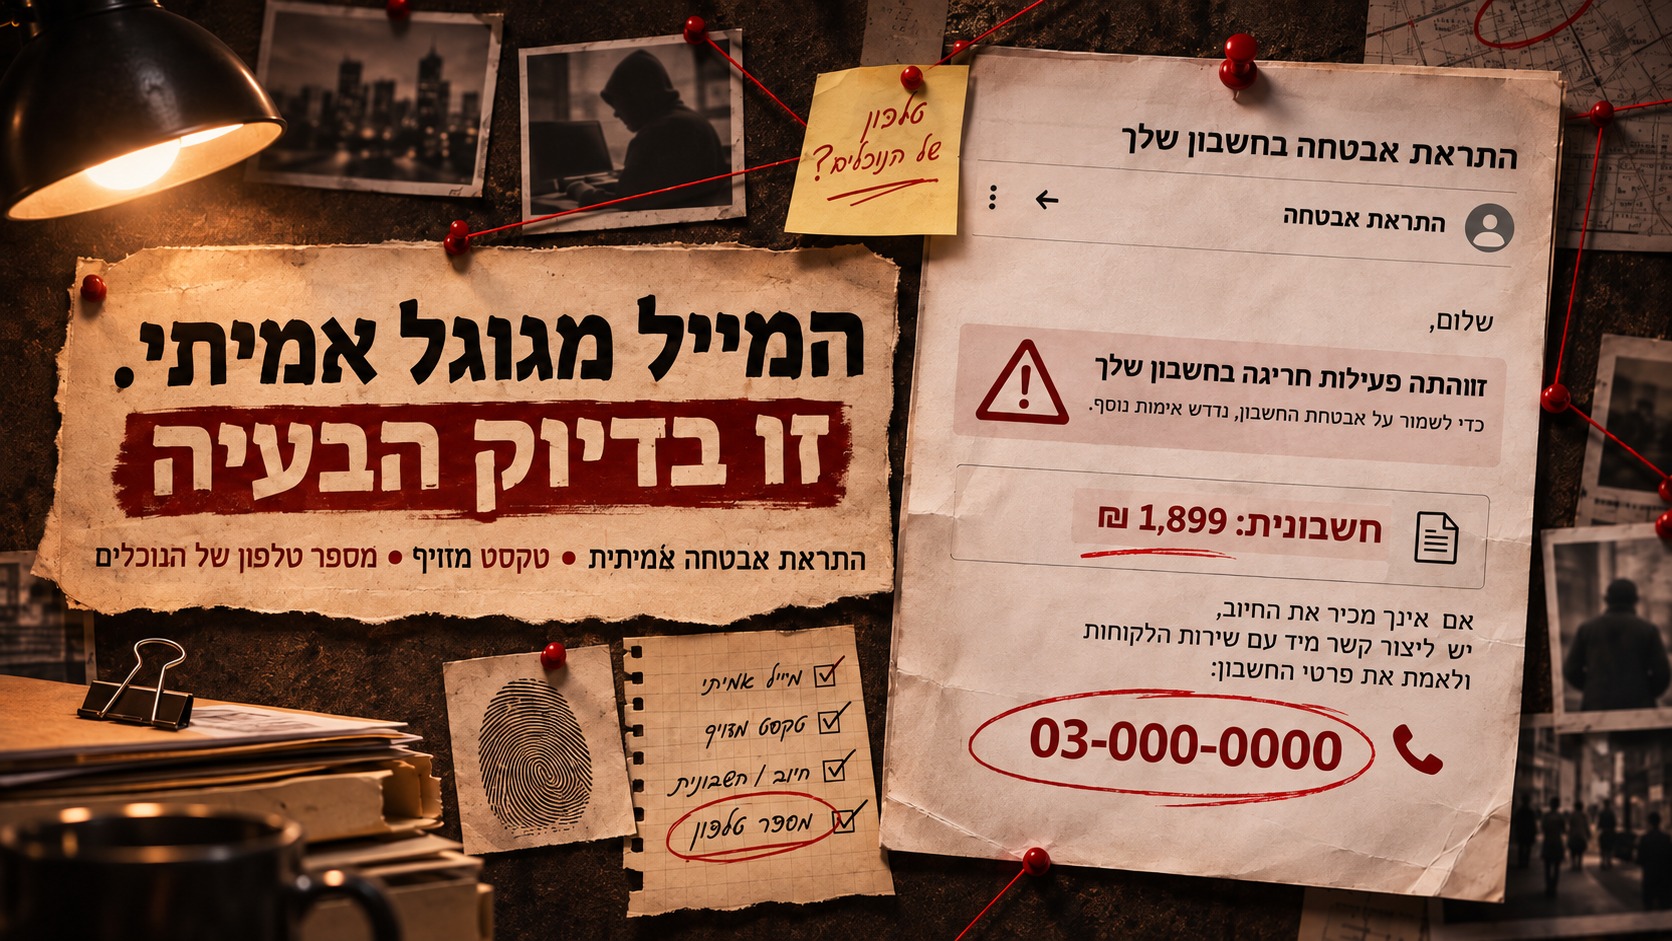
הכלל הראשון שכולם לומדים מול דיוג הוא: תבדקו מי השולח. בחודשים האחרונים מסתובבת הונאה שהופכת את הכלל הזה על ראשו. המייל בתיבה הוא התראת אבטחה אמיתית של גוגל, שנשלחה מהשרתים של גוגל וחתומה בחתימות שכל מסנן דואר מכבד. הבעיה היחידה: חלק מהטקסט בתוכה נכתב על ידי נוכל.
איך המתכון עובד
המנגנון מתועד היטב אצל רשויות אבטחה, והוא מפתיע בפשטות שלו:
- הנוכל פותח חשבון גוגל חדש - משלו, בשם בדוי.
- בשדה "כתובת מייל לשחזור" הוא רושם את כתובת המייל שלך, הקורבן.
- הוא יוצר בחשבון "סיסמת אפליקציה" - פיצ'ר ישן של גוגל שמאפשר לתת שם חופשי לסיסמה מיוחדת, בדרך כלל משהו כמו "אאוטלוק במחשב הביתי".
- בשדה השם הוא לא כותב "אאוטלוק". הוא כותב את הפיתיון: חשבונית על 399 דולר, מספר טלפון של "תמיכה", לפעמים שם של "חוקר תיק" ומספר תיק.
- גוגל עושה בדיוק מה שהיא מתוכננת לעשות: שולחת התראת אבטחה אמיתית לכתובת השחזור - ומצטטת בתוכה את השם שהנוכל כתב.
מה שמגיע אליך הוא אם כך מעטפה אמיתית עם תוכן מזויף. כל בדיקה טכנית - שולח, חתימה, DKIM, DMARC - תצא תקינה, כי היא באמת תקינה. במקרה שתיעדה אוניברסיטת מישיגן (אוקטובר 2026), ההתראה אף הופצה הלאה דרך חשבון פרוץ של בית ספר תיכון, מה שהוסיף לה עוד חתימה תקינה ועזר לה לעבור את כל המסננים.
המבוי הסתום המתוכנן
כאן החוכמה האפלה של התוקף. אם תלחץ על הכפתורים האמיתיים במייל, תגיע לדשבורד הגוגל שלך - ולא תמצא שם שום דבר חריג, כי סיסמת האפליקציה נוצרה בחשבון אחר לגמרי. איש IT במישיגן כינה את זה מבוי סתום מכוון: כל דרך בדיקה לגיטימית מובילה ל"הכול בסדר", ונשארת רק פעולה אחת שנראית פתוחה - להתקשר למספר שבמייל.
ומהמספר הזה מתחילה ההונאה עצמה: "נציג תמיכה" שמציע לבטל את החיוב, מבקש להתקין תוכנת גישה מרחוק "כדי לעבד את ההחזר", ומשם הדרך קצרה לתרחיש ההחזר-היתר הקלאסי או לגניבת פרטי כרטיס וסיסמאות.
הסיכון אינו תיאורטי: לפי דוח IC3 של ה-FBI ל-2024, התקבלו 36,002 תלונות על הונאות "תמיכה טכנית" עם הפסדים של כ-1.46 מיליארד דולר - ומקבוצת הגיל 60 ומעלה הגיעו 16,777 תלונות עם הפסדים של כמיליארד דולר.
הגרסה השוויצרית: עוד שלב, ודלת אחורית
המרכז הלאומי לאבטחת סייבר של שוויץ (NCSC) תיעד בספטמבר 2026 גרסה מתקדמת יותר: אחרי שההתראה האמיתית מגיעה (הפעם עם "שם חוקר" ומספר תיק בטקסט), הטלפון של הקורבן מצלצל. מ"תמיכת גוגל", ממספר שוויצרי שנראה אמין - ומזויף. המתקשר לוחץ שהחשבון בסכנה ומפנה לדף כניסה שנבנה ב-sites.google.com, פלטפורמה לגיטימית של גוגל לבניית אתרים. בשורת הכתובת מופיע דומיין אמיתי של גוגל - אבל הטופס בתוך הדף שולח את פרטי ההתחברות ישירות לנוכלים.
והחלק שחוקרים צריכים לשים לב אליו: אחרי שהנוכלים קיבלו את הפרטים, הם יצרו בחשבון הקורבן סיסמת אפליקציה משלהם - הפעם לא כפיתיון אלא כדלת אחורית. במקרה שתיעד ה-NCSC, סנכרון המיילים ואנשי הקשר למכשיר בחו"ל נמשך זמן רב גם אחרי שהקורבן החליף סיסמה. ודווקא כאן יש נקודה שחשוב לדייק בה: התיעוד הרשמי של גוגל קובע שהחלפת סיסמה מבטלת את כל סיסמאות האפליקציה, אז ייתכן שבאותו מקרה מדובר בסשן פעיל שלא נסגר או בפער אחר. בין כך וכך, המסקנה המעשית זהה: החלפת סיסמה בלבד לא מספיקה - צריך למחוק במפורש את סיסמאות האפליקציה ולנתק סשנים ומכשירים.
הדגלים האדומים
- שורת החשבון בהתראה. התראת אבטחה של גוגל מציינת על איזה חשבון מדובר. אם הכתובת שם אינה שלך - ההתראה לא עליך.
- מספר טלפון בתוך מייל על חיוב. גוגל לא שולחת חשבוניות של מוצרי אנטי-וירוס, ואף גורם רשמי לא מבקש להתקשר דרך מספר שהודבק במייל.
- שיחה יזומה מ"תמיכה". גוגל, מיקרוסופט וחברות אמיתיות לא מתקשרות אליך יום אחד בגלל "אירוע אבטחה". מי שמתקשר - מנתקים.
- כתובת התחברות ב-sites.google.com. דף כניסה אמיתי של גוגל נמצא רק ב-accounts.google.com. הדומיין sites.google.com פתוח לכל אחד, כולל לנוכל.
- לחץ וסודיות. "אל תספר לאיש", "תאבד את החשבון תוך שעה" - אותו תסריט, קול מעטפת חדשה.
מה עושים
- לא מתקשרים ולא לוחצים. חיוב בודקים בעצמך: באתר של החברה שאתה מכיר, באפליקציה של הבנק, או בחשבון גוגל דרך myaccount.google.com - לא דרך המייל.
- מדווחים בג'ימייל על דיוג (Report phishing) - זה עוזר לעצור את ההפצה לאחרים.
- אם הוזנו פרטי התחברות איפשהו: מחליפים סיסמה מיד, ואז - החלק החשוב - לא מסתמכים על זה שהחלפת הסיסמה סגרה הכול. נכנסים להגדרות האבטחה ומוחקים את כל סיסמאות האפליקציה ללא יוצא מן הכלל, מתנתקים מכל הסשנים והמכשירים הפעילים, ובודקים כתובות שחזור וכללי העברה אוטומטית של מיילים.
- אם ניתנה גישה מרחוק למחשב: מנתקים מהאינטרנט, מריצים סריקת אבטחה מלאה, מחליפים סיסמאות ממכשיר אחר ופונים לבנק.
מה אני לוקח מזה כחוקר
התיק הזה מלמד שיעור שחוזר בעולם ההונאה: התוקף לא זייף את השליח - הוא שכר אותו. גוגל עשתה בדיוק את העבודה שלה; הנוכל פשוט רכב על האמון שצברה. לכן השאלה הראשונה שלי מול הודעה "חשודה" כבר לא רק "מי שלח את זה", אלא "מי כתב את מה שאני קורא, ומה הוא רוצה שאעשה". כשהפעולה היחידה שהמייל משאיר לך היא להתקשר אליו - זו התשובה.
מקורות (אומתו ב-2.11.2026)
- אוניברסיטת מישיגן, Safe Computing (6.10.2026): App password created to sign in to your account - https://safecomputing.umich.edu/phishing-alerts/app-password-created-sign-your-account-tue-10062026-1200
- המרכז הלאומי לאבטחת סייבר של שוויץ - NCSC (22.9.2026): Week 38 - Genuine Google emails, fake support and a dangerous back door - https://www.bacs.admin.ch/en/26w38-en
- Augment Intent Security Group (2.11.2026): Real Google Alerts Are Carrying Fake $399 Invoices - How the App-Password Scam Works - https://augintent.com/blog/google-app-password-alert-fake-invoice-callback-scam
- Google Account Help: Sign in with app passwords (התיעוד הרשמי: החלפת סיסמה מבטלת סיסמאות אפליקציה) - https://support.google.com/accounts/answer/185833
- FBI IC3 - 2024 Internet Crime Report (המספרים אומתו בדוח עצמו, עמ' טבלאות Tech Support) - https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf